Hace unos años cada vez que se quería firmar y enviar un documento oficial se necesitaba imprimir, firmar, escanear, enviar por correo electrónico, e incluso por fax. Hoy, gran parte del trabajo lo hacen los proveedores de aplicaciones en la nube. Docusign, por ejemplo, afirma tener 1,7 millones de clientes en todo el mundo, y más de mil millones de usuarios. ESET, compañía líder en detección proactiva de amenazas, advierte que como suele ocurrir con las marcas tecnológicas, una vez que alcanzan una masa crítica de usuarios, los ciberdelincuentes buscan formas de sacar provecho.
Por otro lado, la ingeniería social (manipulación psicológica y persuasión para que voluntariamente la víctima brinde información personal o realice algún acto que ponga a su propio sistema en riesgo) es una de las mayores amenazas y, según Verizon, el phishing (ataque con el objetivo de adquirir fraudulentamente información personal y/o confidencial donde el estafador se hace pasar por una persona o empresa de confianza) es el vector de acceso inicial en el 19% de las violaciones de datos, y el 60% presenta una falla del «factor humano». Según señalan desde ESET, Docusign, por ser una marca de confianza y reconocida, se convirtió en una elección natural para recopilar inicios de sesión corporativos y potencialmente monetizar los ataques.
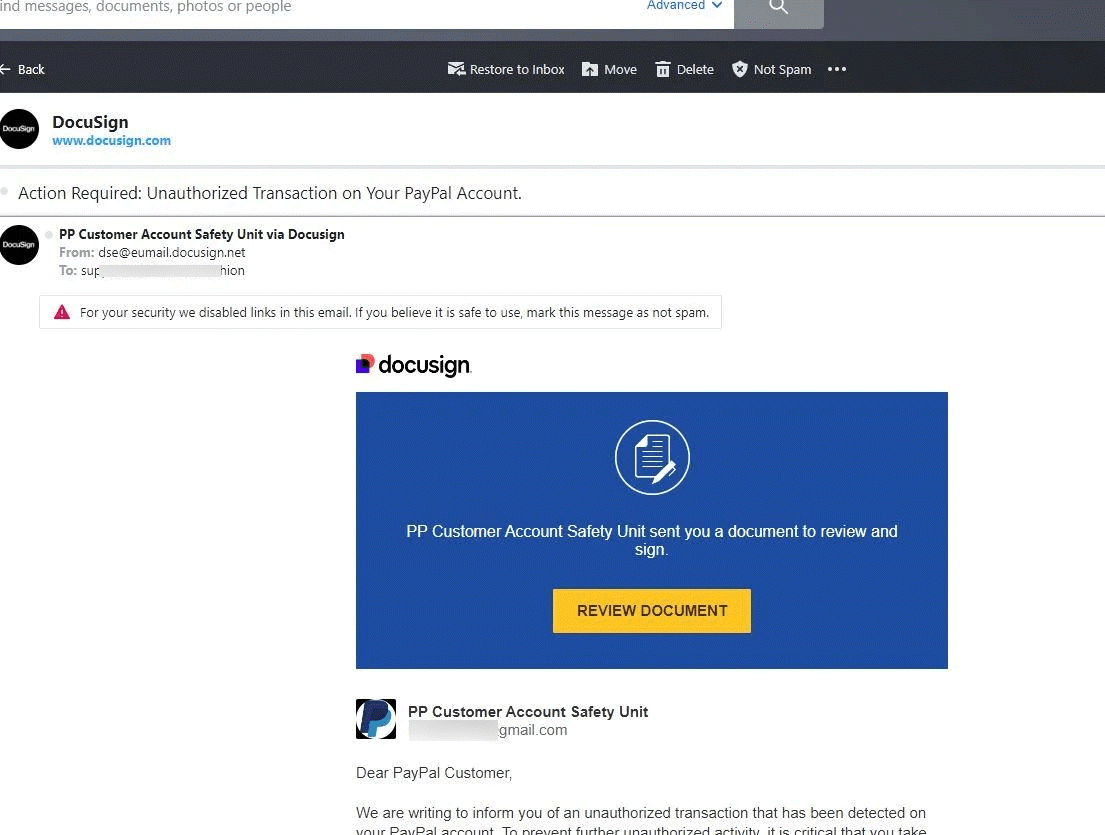
Este engaño comienza cuando los usuarios (víctimas tentativas) reciben un correo electrónico con un «sobre, o envelope, en inglés» falso de Docusign en el que se les pide que hagan clic en un gran recuadro amarillo para «revisar el documento», y también puede haber un archivo adjunto con un código QR. Ambas acciones pueden conducir al mismo resultado: la víctima es conducida a un sitio de phishing, como una falsa página de inicio de sesión de Microsoft, y se le pide que introduzca información personal y/o financiera.
Los códigos QR también son populares, según ESET, ya que requieren que el usuario los escanee con su dispositivo móvil, que puede no tener instalado un software de seguridad para evitar que se le lleve a una página maliciosa. En cualquier caso, un ataque de phishing selectivo de este tipo también podría permitir a los actores de amenazas hacerse con un punto de apoyo crucial en las redes corporativas, así como para la escalada de privilegios, el movimiento lateral y la exfiltración de datos/ransomware.
En los últimos meses, ESET identificó los siguientes incidentes:
- Sobres de Docusign legítimosque falsifican facturas de proveedores, en un intento de engañar a las empresas para que transfieran dinero.
- Facturas falsasque suplantan la identidad de organismos estatales y municipales de Estados Unidos y están diseñadas para engañar a los proveedores para que transfieran dinero.
- Los ciberdelincuentes no falsifican los correos electrónicos de Docusign, sino que registran cuentas reales en la empresa y utilizan sus APIpara enviar sobres legítimos que imitan marcas conocidas.
- Correos electrónicos de phishing que suplantan la marca Docusign y llevan al usuario a páginas de inicio de sesión de phishing. Estas páginas podrían simular departamentos de recursos humanos y nóminas de empresas, o incluso entidades externas como autoridades municipales.
- Estafas de reembolsoque citan una transacción falsa e intentan obligar a la víctima a llamar a un número si quiere cancelarla. Una vez al teléfono, se les convence para que faciliten sus datos personales, financieros o de la tarjeta para reclamar el «reembolso».


Pie de imagen: Ejemplo de estafa que abusa de la confianza usuarios en Docusign para robar datos (Fuente: Reddit)
Desde ESET aclaran que hay varias estrategias y recaudos que se pueden tomar para mantenerse alejado de esta amenaza. Desde el punto de vista de una empresa, lo primero es ser consciente de los riesgos y actualizar los programas de concienciación sobre el phishing para asegurarse de que el personal es capaz de detectar las señales de un correo electrónico fraudulento. Las herramientas de simulación deben ser lo suficientemente personalizables para ello.
Entre los puntos que pueden formar parte de los programas de capacitación y concientización, se incluye el chequear la URL de destino, al pasar el mouse por encima de los enlaces o botones de los correos electrónicos de Docusign se puede comprobar que la URL de destino sea legítima, contar con códigos de seguridad, que deben aparecer en cualquier correo electrónico legítimo de Docusign (en la sección «método alternativo de inicio de sesión») y permitir al usuario acceder a un documento directamente en el sitio de Docusign en lugar de seguir los enlaces de un correo electrónico. Además, verificar que la firma de correo electrónico y el nombre o dirección de correo electrónico del remitente coincidan.
Por otro lado, tener precaución frente a archivos adjuntos. No debe haber archivos adjuntos en un correo electrónico inicial de Docusign, solo cuando se haya firmado un documento se recibe una versión final del mismo a través de un archivo adjunto. Asimismo, y ya en general, a los errores ortográficos, gramaticales y de tono, ya que son otro signo revelador de un correo electrónico de phishing.
En cuanto a las defensas con medidas ESET recomienda:
- Incorporar la autenticación multifactor (MFA) para todas las cuentas corporativas, que dificulta el acceso a los datos, incluso se produce el robo de credenciales.
- Incentivar la higiene de contraseñas, incluido el uso de contraseñas fuertes y únicas para cada cuenta, almacenadas en un gestor de contraseñas.
- Instalar una herramienta de seguridad multicapa de un proveedor reputado como ESET, que, entre otras cosas, detecta archivos adjuntos maliciosos, impide a los usuarios seguir enlaces a sitios de phishing y permite a los administradores definir manualmente las condiciones y acciones de filtrado del correo electrónico.
- Fortalecer la política de seguridad, e instar a los usuarios a no abrir archivos adjuntos ni seguir enlaces en correos electrónicos no solicitados, y a acceder a los documentos de Docusign únicamente a través del código de seguridad.
- Modificar los procesos empresariales internos relativos a las transferencias de fondos, de modo que cualquier cantidad elevada se someta a un escrutinio adicional.
- Animar a los usuarios a informar de cualquier correo electrónico sospechoso relacionado con Docusign, a su equipo de TI/seguridad y a [email protected].
En cuanto a consejos para las compañías, desde ESET recomiendan que si algún colaborador o colaboradora hace clic en uno de estos intentos de phishing que suplantan a Docusign, la persona que administre la información corporativa deberá llevar a cabo una serie de acciones específicas. Entre las mismas se incluye restablecer las contraseñas del usuario afectado, incluidas las cuentas en las que pueda haber reutilizado sus credenciales. Ejecutar un análisis de malware en el equipo de la víctima para detectar y eliminar cualquier código malicioso, luego aislar el dispositivo de la red para contener el «radio de explosión» de un ataque y supervisar las cuentas de la víctima en busca de actividad inusual.
Por otro lado, vigilar la web oscura en busca de indicios de robo o filtración de información, profundizar en el análisis forense para saber qué quería el atacante y si consiguió un acceso interno elevado, y utilizar el suceso como un momento de aprendizaje para los colaboradores, animándoles a informar rápidamente de correos electrónicos sospechosos y a estar en guardia en general ante correos electrónicos no solicitados.
“Hay que aclarar que Docusign no solo lo utilizan las empresas. Puede que se haya estado expuesto a este engaño a título personal al comprar una casa o realizar trámites fiscales, por ejemplo. Para estos casos también ayudarán muchos de los consejos anteriores. Las aplicaciones de firma electrónica ahorran mucho tiempo, pero es necesario asegurarse de que los estafadores no se aprovechan de la confianza.”, agrega Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Para conocer más sobre seguridad informática visite el portal de noticias de ESET: https://www.welivesecurity.com/es/phishing/correos-electronicos-phishing-simulan-docusign/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a: https://open.spotify.com/show/0Q32tisjNy7eCYwUNHphcw